
Pour aller à l’essentiel :
Les logiciels malveillants englobent des catégories variées, parmi lesquelles virus informatiques et vers (worms) occupent une place centrale. Ces malwares perturbent à la fois la sécurité réseau et la stabilité des systèmes en se répandant grâce à la propagation automatique ou via hôte. Plus de 70 % des attaques informatiques détectées en entreprise impliquent ces types de menaces, soulignant leur impact crucial.
Quelle menace réelle représentent les programmes malveillants courants tels que les virus et vers informatiques ? Nombre d’utilisateurs sous-estiment les dispositifs complexes de propagation rapide et d’infection informatique que ces malwares exploitent pour compromettre les systèmes. Le risque informatique ne se limite pas à des codes malveillants isolés, mais englobe des stratégies diverses qui peuvent affecter la cybersécurité d’un réseau entier. Comprendre les mécanismes et distinctions de ces différentes catégories permet de mieux se prémunir et agir efficacement face aux attaques informatiques.
Citez deux catégories de logiciels malveillants et exemples
Virus informatique
Un virus informatique est un type de logiciel malveillant conçu pour s’insérer dans d’autres programmes ou fichiers légitimes afin de se propager. Ce code malveillant peut perturber le fonctionnement de l’ordinateur infecté en altérant ou supprimant des données. La particularité du virus est qu’il nécessite un programme hôte pour se multiplier, se propageant souvent à travers des échanges de fichiers, clés USB ou supports amovibles.
Ver informatique (worm)
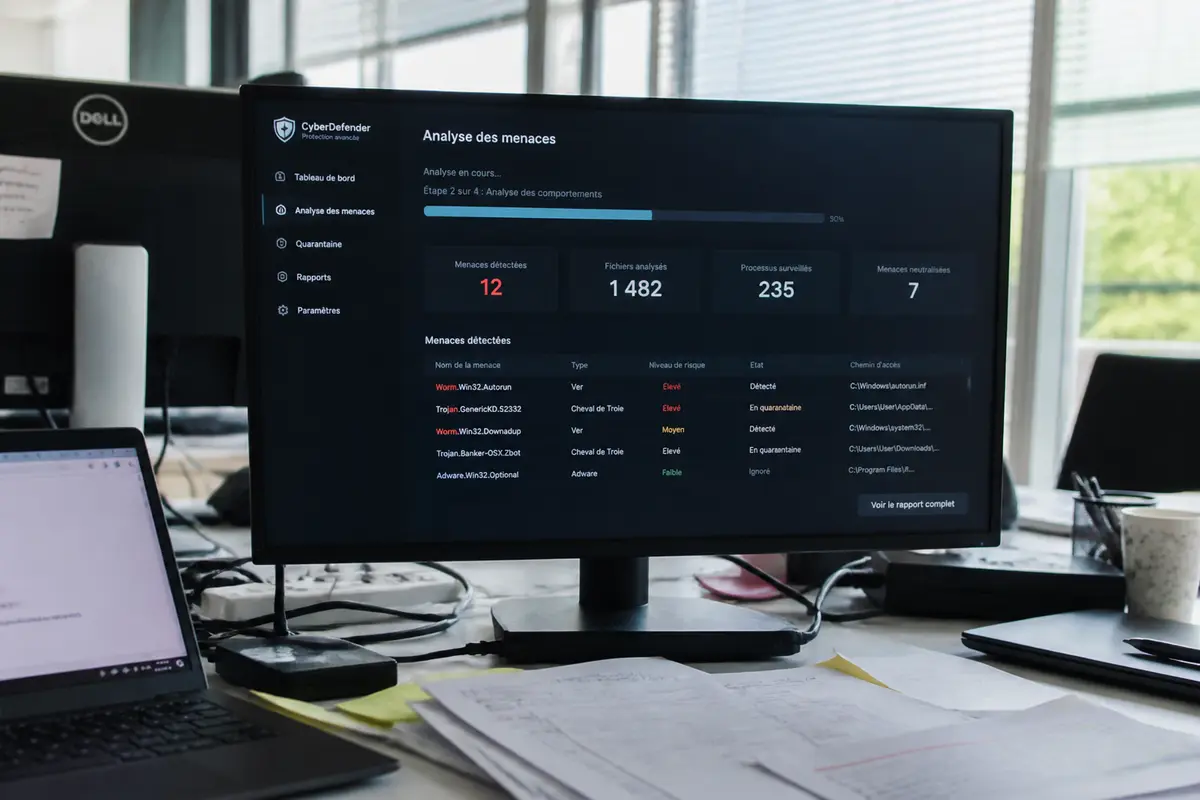
Contrairement au virus, un ver informatique se répand automatiquement sans besoin d’un programme hôte. Il exploite les réseaux informatiques pour se dupliquer et infecter de nombreux appareils très rapidement. Cette capacité à se propager sans intervention humaine en fait un logiciel malveillant particulièrement dangereux pour la sécurité réseau.
Définition du logiciel malveillant et notions clés
Un logiciel malveillant, ou malware, est un programme ou un code conçu dans le but de nuire à un système informatique, d’obtenir un accès non autorisé ou de compromettre la sécurité d’un réseau ou d’un équipement.
Ces logiciels regroupent diverses catégories telles que les virus, vers, chevaux de Troie, ransomwares, spyware ou rootkit. Ils ont pour objectif d’endommager, intercepter, détourner ou voler des données et ressources informatiques.
Les notions essentielles à comprendre autour du malware incluent la propagation, l’infection informatique, le code malveillant, la cybersécurité, les risques informatiques et les infections par des logiciels d’accès non sécurisés. Ces éléments sont au cœur des attaques informatiques et des stratégies de défense.
Notre point de vue. “La prévention des malwares repose autant sur des outils performants que sur une vigilance constante des utilisateurs face aux risques d’infection.”
Citez deux catégories de logiciels malveillants
Exemples concrets de virus, ver et spyware
Pour mieux différencier ces logiciels malveillants, voici des exemples précis :
- Virus : Ces malwares s’insèrent dans des fichiers légitimes et perturbent le système une fois activés. Ils se propagent souvent via des supports physiques ou des fichiers téléchargés.
- Ver informatique : Utilisent la connexion réseau pour se répliquer automatiquement, infectant un grand nombre de machines en peu de temps.
- Spyware ou logiciel espion : Il s’installe discrètement pour collecter des informations sur l’utilisateur sans son consentement. Contrairement aux virus et vers, son objectif principal est l’espionnage et le vol de données, pas la propagation.
Il est important de noter la distinction claire entre un spyware et un ransomware qui, lui, chiffre les données pour demander une rançon. Cette différence est souvent méconnue mais essentielle dans le domaine de la cybersécurité.
Impacts et risques des malwares
Les conséquences de ces logiciels malveillants sont multiples et graves pour les systèmes informatiques :
- Perte ou vol de données sensibles.
- Interruption du fonctionnement des systèmes ou des réseaux.
- Attaques de type déni de service (DoS) qui empêchent les services d’être accessibles.
- Ransomwares qui bloquent l’accès aux appareils jusqu’au paiement d’une rançon.
- Vol d’identifiants et usurpation d’identité facilitant le piratage informatique.
- Élévation de privilèges permettant au malware d’obtenir des droits d’administration.
En entreprise, plus de 70 % des malwares détectés sont des ransomwares ou des virus, soulignant l’importance d’une protection efficace.
Les attaques conduisent aussi à des dépenses lourdes pour la restauration et la sécurisation post-incident, sans compter l’atteinte à la réputation.
Prévention et détection des malwares
Pour protéger les systèmes contre ces menaces, il est conseillé d’utiliser des antivirus réputés et mis à jour régulièrement. Ces logiciels détectent et neutralisent les virus, vers et autres codes malveillants en temps réel.
Il existe aussi des méthodes réseau telles que les pare-feu, la segmentation des réseaux et une gestion stricte des accès pour limiter la propagation des infections.
La vigilance lors de l’ouverture d’emails et du téléchargement de fichiers est essentielle pour éviter le phishing et le spamming, sources fréquentes de malwares.
Pour approfondir, de nombreuses entreprises adoptent des outils de détection avancée, comme les solutions EDR (Endpoint Detection and Response), capables d’identifier des comportements suspects liés à des rootkits ou spyware.
Enfin, des audits réguliers des systèmes permettent de repérer les failles et prévenir les nouvelles infections.
Bonnes pratiques pour limiter les malwares
Adopter des habitudes simples contribue au renforcement de la sécurité informatique :
- Mettre à jour régulièrement les systèmes d’exploitation et applications.
- Utiliser des mots de passe complexes et les changer périodiquement.
- Éviter l’installation de logiciels d’accès non sécurisés et limiter les permissions.
- Surveiller attentivement les emails, en refusant d’ouvrir les liens ou fichiers suspects.
- Préférer des solutions antivirus reconnues telles que Norton, Kaspersky, Bitdefender ou ESET.
- Effectuer des sauvegardes fréquentes des données importantes.
- Former les utilisateurs aux risques informatiques afin de réduire les erreurs humaines.
Ces pratiques, combinées à une gestion active de la cybersécurité, réduisent considérablement les risques d’infection et d’intrusion.
FAQ — Catégories principales et exemples de logiciels malveillants
Quels sont les différents types de logiciels malveillants ?
Les différents types de logiciels malveillants incluent notamment les virus, vers, chevaux de Troie, ransomwares, spywares et rootkits. Chacun a des modes d’infection et des objectifs variés, comme endommager, espionner ou bloquer les données.
Qu’est-ce qu’un logiciel malveillant ?
Un logiciel malveillant est un programme ou code conçu pour nuire à un système informatique, accéder sans autorisation ou compromettre la sécurité d’un réseau ou équipement.
Quels sont les malwares les plus connus ?
Les malwares les plus connus comportent les virus informatiques, les vers, les spywares, les ransomwares et chevaux de Troie, chacun ayant des caractéristiques distinctes et impacts variés sur les systèmes.
Quels sont les 5 types de virus informatiques ?
Les cinq types principaux de virus informatiques sont ceux qui s’insèrent dans des fichiers, exploitent des failles réseau, modifient le système, détruisent les données, ou encore les macro-virus qui infectent les documents.
Comment réussir un examen corrigé en sécurité informatique ?
Réussir un examen corrigé en sécurité informatique nécessite de maîtriser les concepts clés tels que les malwares, la prévention par antivirus, les protocoles réseau, et les bonnes pratiques de cybersécurité.
Quelles sont les bonnes pratiques en cybersécurité recommandées lors d’un examen ?
Les bonnes pratiques en cybersécurité incluent la mise à jour régulière des systèmes, l’utilisation de mots de passe complexes, la vigilance face aux emails suspects, les sauvegardes fréquentes, et l’usage d’antivirus fiables.

Je m’appelle Erwan, j’ai 45 ans et je suis passionné par les travaux et le bricolage depuis toujours. Avec 20 ans d’expérience dans l’immobilier, j’aime donner vie aux projets, des petites rénovations aux grands chantiers. Et quand je ne suis pas dans la poussière ou les plans, j’apprécie les moments simples entre amis, autour d’un bon repas ou d’une discussion animée.